ЧТО ТАКОЕ SOC 2 И В ЧЕМ СПЕЦИФИКА ОТЧЕТА TYPE 2?
SOC 2 (System and Organization Controls 2) − это признанная во всем мире система оценки ИТ-безопасности, созданная экспертами AICPA (Американский институт дипломированных общественных бухгалтеров). Она проверяет, насколько надежно компания защищает инфраструктуру и данные пользователей. Экспертиза строится вокруг 5 ключевых направлений: от базовой кибербезопасности и доступности сервисов до конфиденциальности и защиты персональных данных.
Главное отличие между двумя типами проверок заключается во временном факторе и глубине контроля:
Сравнение форматов: SOC 2 Type 1 vs SOC 2 Type 2
 Фокус проверкиВременной охватНазначениеСложностьРепутационный вес
В то время как Тип 1 лишь фиксирует готовность систем на бумаге, отчет СОК 2 Тип 2 наглядно показывает, как защита работает под нагрузкой в реальных условиях. Именно этот документ запрашивают крупные международные корпорации перед подписанием контрактов, так как он исключает риск формального отношения к безопасности.
5 КРИТЕРИЕВ TRUST SERVICES CRITERIA (TSC): НА ЧЕМ СТРОИТСЯ ПРОВЕРКА SOC 2
В основе методологии SOC 2 лежит оценка ИТ-инфраструктуры по пяти базовым принципам доверия. Каждый критерий закрывает определенный пласт рисков ИБ.

Безопасность (Security) – Обязательный базис
Фундаментальный элемент, без которого невозможно выпустить ни один отчет СОК 2. Критерий оценивает способность компании защищать свои системы и данные от любого несанкционированного вмешательства. Анализируется как цифровая безопасность (защита от хакерских атак, взломов, утечек), так и физическая (строгий контроль доступа сотрудников и посторонних лиц в дата-центры и серверные зоны).

Доступность (Availability) – Отказоустойчивость систем
Принцип подтверждает, что ваши сервисы работают стабильно и соответствуют заявленному уровню SLA (Service Level Agreement). В рамках этого критерия изучается готовность инфраструктуры к пиковым нагрузкам, механизмы резервного копирования (backups) и скорость восстановления систем после аварийных сбоев. Клиент должен быть уверен, что платформа доступна в режиме 24/7.

Целостность обработки (Processing Integrity) – Точность операций
Гарантирует, что транзакции, вычисления и любые системные процессы проходят корректно, вовремя и без искажений. Система не должна дублировать команды, терять логи или задерживать обработку.
Пример: в FinTech-сервисах это исключает двойное списание средств, а в MedTech – гарантирует точную передачу результатов анализов.

Конфиденциальность (Confidentiality) – Защита коммерческих данных
Фокусируется на защите информации, которая должна быть доступна только ограниченному кругу лиц. Сюда относятся интеллектуальная собственность, исходный код программного обеспечения, финансовая отчётность и условия контрактов. Проверяются методы классификации таких данных, их шифрование при передаче и хранении, а также управление правами доступа.

Приватность (Privacy) – Защита персональных данных (ПДн)
Этот критерий регулирует работу исключительно с личной информацией пользователей (имена, email-адреса, платежные реквизиты, медицинские карты). Эксперты оценивают соблюдение жизненного цикла ПДн: законность сбора, целевое использование, безопасное хранение и гарантированное безвозвратное удаление информации по истечении установленного срока.
КОМУ НЕОБХОДИМА ПРОВЕРКА СООТВЕТСТВИЯ СТАНДАРТУ SOC 2?
-
SaaS-разработчики и облачные провайдеры
Любые Cloud-платформы, которые оперируют данными пользователей внутри своих экосистем. Без этого комплаенса закрыть крупные B2B-контракты в США и Европе практически невозможно
-
FinTech, PayTech и HealthTech-проекты
Компании из жестко регулируемых отраслей, работающие с платежными шлюзами, медицинскими картами или инвестиционными инструментами. Здесь любая уязвимость грозит отзывом лицензии и миллионными штрафами
-
MSP-провайдеры и коммерческие дата-центры
Поставщики IT-услуг, обслуживающие чужую инфраструктуру. Клиенты доверяют вам свои серверы и хотят иметь независимое подтверждение вашей операционной зрелости
-
Разработчики решений в сфере кибербезопасности
Продукты, которые сами защищают других, обязаны доказать безупречность собственных внутренних процессов. SOC 2 подтверждает, что вендор соблюдает то, что декларирует
-
B2B-компании, проходящие вендорные проверки безопасности
Если потенциальные заказчики регулярно присылают вам многостраничные опросники безопасности (Security Questionnaires), успешный предаудит поможет выявить слабые места, оптимизировать защиту и радикально ускорить цикл продаж
СТРУКТУРА И СОДЕРЖАНИЕ ОФИЦИАЛЬНОГО ОТЧЕТА SOC 2 TYPE 2
Итоговый отчет СОК 2 Тип 2 − это объемный документ (от 50-70 страниц и более), который содержит все результаты долгосрочного тестирования вашей IT-инфраструктуры. Аудиторское заключение всегда имеет строгую структуру и состоит из пяти ключевых разделов:
- Заключение независимого аудитора: официальное подтверждение того, что системы контроля разработаны правильно и работают эффективно
- Заявление руководства: подписанный топ-менеджментом документ с описанием системы и подтверждением того, что меры контроля соответствуют критериям доверия
- Описание системы: раздел, определяющий границы аудита, архитектуру сервиса, инфраструктуру, внутренние процессы и потоки данных
- Матрица соответствия критериям доверия: сводная таблица, где сопоставляются меры контроля компании, методы их тестирования и итоговые выводы аудитора
- Детальные результаты тестирования: ключевой раздел отчета, в котором аудитор подробно описывает ход проверки по каждому пункту и фиксирует наличие или отсутствие отклонений
ЧТО КОНКРЕТНО ПРОВЕРЯЕТСЯ В ХОДЕ АУДИТА ПО SOC 2 TYPE 2?

Управление доступом (Identity & Access)
Кто и как заходит в инфраструктуру. Проверяется внедрение двухфакторной аутентификации (2FA), ролевая модель прав (RBAC) и мгновенный отзыв доступов у уволенных сотрудников

Контроль изменений (Change Management)
Любое изменение кода или настройки не должно делаться одним человеком в одиночку. Нужно обязательное рецензирование вторым разработчиком, а все правки − документироваться. Это защищает от случайных ошибок и намеренных злоупотреблений

Реагирование на инциденты (Incident Response)
Алгоритм действий при кибератаках. Проверяется наличие чёткого плана локализации угроз, назначенные ответственные и регламент оперативного уведомления клиентов

Логирование и мониторинг (SIEM / Audit Trails)
Непрерывный след событий. Системы должны детально протоколировать действия пользователей, а ИБ-специалисты – регулярно анализировать логи на предмет подозрительных действий

Границы ИТ-периметра (Scope Management)
Актуальный реестр активов. Все серверы, базы данных и облачные микросервисы, обрабатывающие клиентскую информацию, должны быть строго учтены и защищены
ПРЕИМУЩЕСТВА СООТВЕТСТВИЯ СТАНДАРТУ СОК 2
Успешное прохождение проверки и подготовка корректной документации открывают для компании новые коммерческие возможности:

Выход на международные рынки
Наличие независимого отчета является обязательным входным билетом для подписания контрактов с Enterprise-клиентами в США, Великобритании и странах ЕС

Ускорение цикла B2B-продаж
Вместо заполнения бесконечных и детальных опросников безопасности со стороны заказчиков, вы предоставляете один готовый документ, закрывающий 95% вопросов

Маркетинговое преимущество
Официальное подтверждение безопасности защищает репутацию бренда и позволяет обходить конкурентов, у которых защита декларируется только на словах

Операционная надёжность
Четко настроенные ИТ-контроли снижают риски системных сбоев, случайных утечек данных и несанкционированного вмешательства со стороны злоумышленников
ГОТОВА ЛИ ВАША КОМПАНИЯ К ВЫХОДУ НА МИРОВОЙ РЫНОК?
Сегодня отчет SOC 2 Type 2 – это базовое условие для подписания крупных B2B-контрактов и привлечения зарубежных инвестиций. Безупречная IT-безопасность компании мгновенно переводит переговоры с международными партнерами на совершенно другой уровень.
Не рискуйте бюджетом и репутацией на официальной проверке – узнайте точный статус вашей защищенности заранее.
ЧТО МЫ ПРЕДЛАГАЕМ?
«Центр содействия экспорту» проводит независимую оценку вашей текущей системы управления информационной безопасностью на соответствие критериям доверия SOC 2 (безопасность, доступность, целостность, конфиденциальность, приватность). Это не консультация и не внедрение − мы оцениваем реальное состояние процессов и средств контроля, чтобы до начала официального аудита вы точно знали, где находятся пробелы и что именно потребуется доработать.
Что входит в предаудит:
- Анализ документации − проверка существующих политик, процедур, регламентов и записей на соответствие требованиям SOC 2 Type 2
- Интервью с ключевыми сотрудниками − предметные беседы с владельцами процессов, ИТ-специалистами и ответственными за безопасность. Это позволяет сопоставить «бумажную» картину с реальной практикой
- Оценка средств контроля − мы сверяем, какие из необходимых мер защиты реализованы и задокументированы, а какие отсутствуют или работают нестабильно
- Итоговый отчёт − вы получаете структурированный перечень выявленных несоответствий, ранжированных по критичности, и конкретные рекомендации по их закрытию
О компании
Центр содействия экспорту проводит независимый предаудит (Gap-анализ) готовности компаний к прохождению SOC 2 Type 2. Мы работаем с IT-компаниями, SaaS-провайдерами и организациями, которые обрабатывают клиентские данные и заинтересованы в международном подтверждении своей надёжности.
С нами вы получаете:
− независимую оценку текущей системы управления информационной безопасностью на соответствие критериям SOC 2 Type 2;
− структурированный перечень несоответствий, ранжированных по критичности;
− конкретные рекомендации по закрытию выявленных пробелов;
− объективную картину текущего уровня готовности к прохождению аудита СОК 2.
Подробнее ознакомиться с другими направлениями нашей работы можно на главной странице сайта.

МЫ РАБОТАЕМ
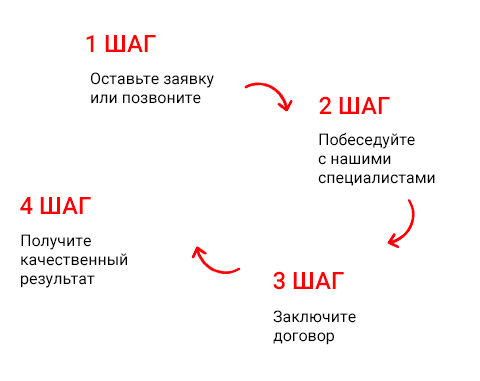
ПОЧЕМУ МЫ?
 Работаем более 5 лет в данной сфере
 Более 500 реализованных проектов
 Ответственный подход к работе
 Гибкая ценовая политика
 Сопровождение на всех этапах подготовки к аудиту


ДАЛЕЕ МОЖНО СДЕЛАТЬ СЛЕДУЮЩЕЕ
ЗАДАТЬ ВОПРОС